 vinye2026-09-30
 主楼
 bbs1org2026-09-30
我检查下
- bbs1org2026-09-30
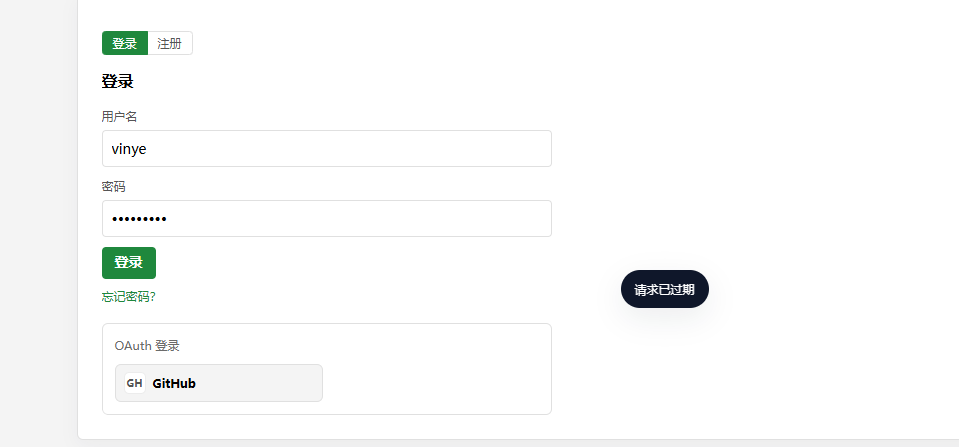
登录成功时会清掉 bbs_csrf cookie(start_cookie_login() 里的安全轮换)。用户点「登录」时如果发生了重复提交——双击按钮、手机弱网超时重发、网络卡顿后再点一次——第一次 POST 其实登录成功了(登录 cookie 已种上);第二次 POST 拿着旧表单 token、cookie 却已被清 → CSRF 校验失败 → 报「请求已过期」。错误页跳出来时用户其实已经是登录态,所以「过一会就显示登录了」。
全站 HTML 响应没有任何 Cache-Control 头,CDN / 微信 QQ 内置浏览器可能缓存带旧 token 的登录页,提交时同样错配报这个错。 - vinye2026-09-30
大佬牛逼!!!