[mcp]MCP 接入热
5612
 mpao13小时前MCP 接入让 AI 助手连接站点,查看内容、管理帖子与用户,并协助开发插件。收费插件安装说明购买后点击“授权码”获取一次性授权码;在后台 > 插件广场点击在线安装或更新,并填写该授权码。已购买用户更新免费:每次在线安装或更新前,重新点击“授权码”获取新的一次性授权码即可,无需再次购买;也可直接下载新版后用后台“插件上传”更新。尊重并感谢他人劳动,请勿传播代码。app/plugins/mcp/plugin.php开发日志已有 1 条
个人独立维护项目。
主楼- mpao13小时前
版本 1.3.4 更新:
【这是什么】
在站点启用本插件后,会提供一个 MCP Streamable HTTP 端点(JSON-RPC 2.0)。Qoder、Claude Code、Cursor 等 AI 编辑器以 Bearer Token 鉴权连接后,可以像操作本地项目一样读写论坛:查内容、发帖回帖、管用户、改设置,甚至直接读写其他插件的源码,实现「用 AI 开发站点」。【功能:31 个工具,5 个权限组】
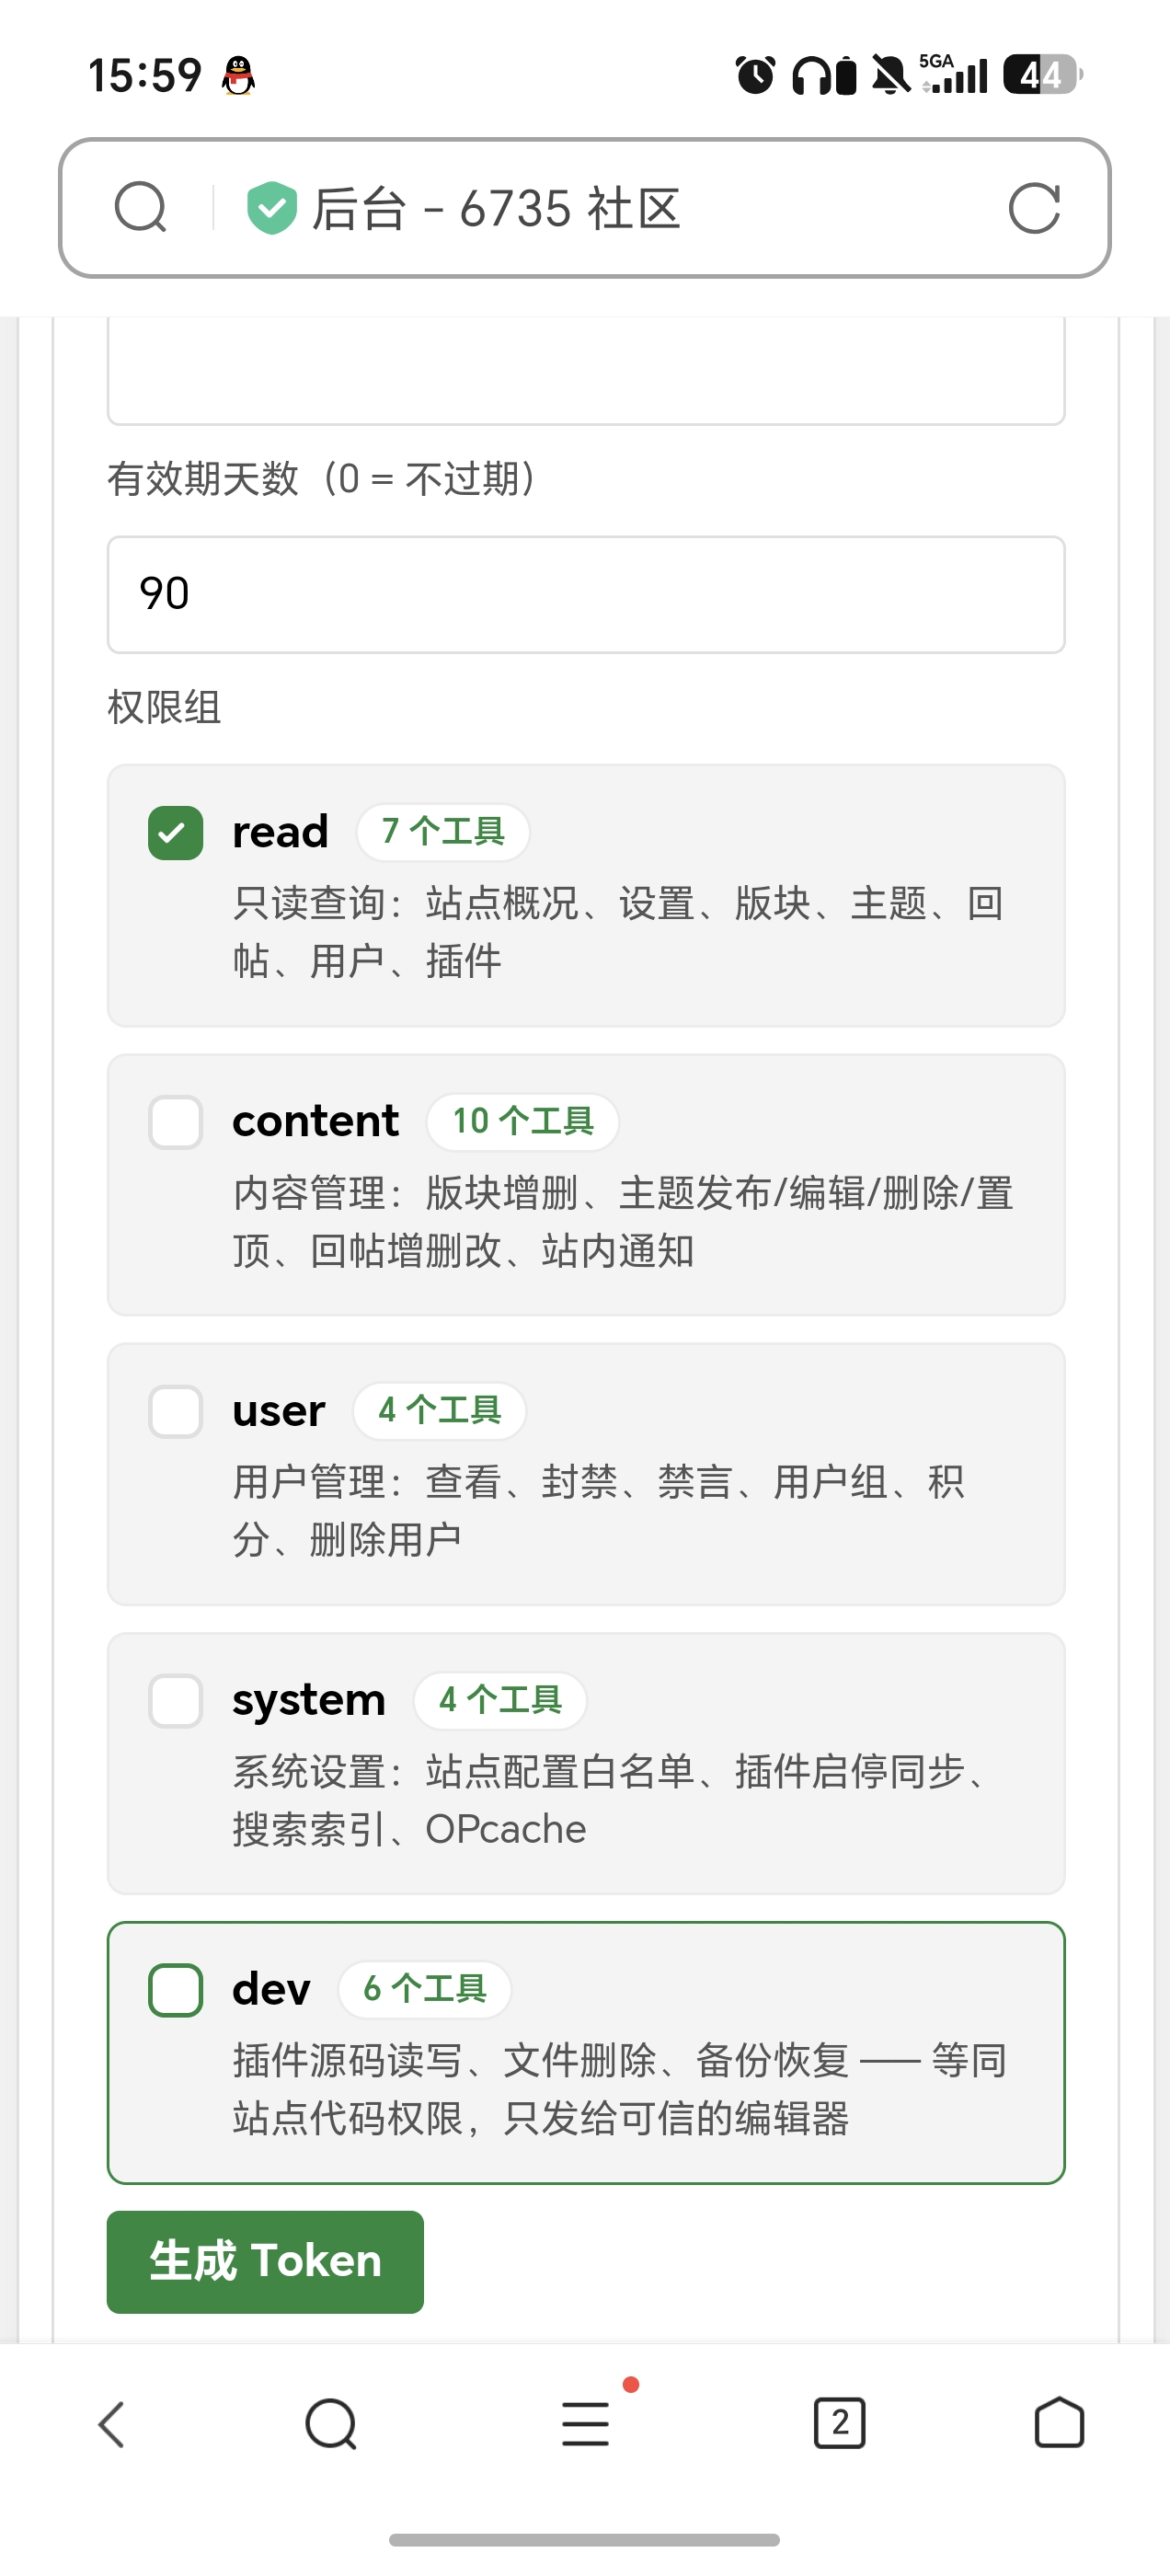
· read(7):站点概况、设置读取(敏感键脱敏)、版块/主题/回帖/用户/插件列表
· content(10):版块增删、主题发布/编辑/删除/置顶/高亮/放大、回帖增删改、站内通知
· user(4):用户查看、封禁/禁言/用户组、积分、删除用户
· system(4):设置白名单修改、插件同步与启停、搜索索引重建、OPcache 清理
· dev(6):插件源码列出/读取/写入/删除、备份列出与恢复
写操作全部走核心保存链路:搜索索引同步、楼层统计、提及通知、内容过滤钩子都不会被绕过。【安全模型】
- Token 明文仅在生成时显示一次,库内存 sha256 哈希 + AES-256-GCM 密文(站点独立密钥文件,与数据库分离),后台可随时复制完整密钥
- 每 Token 与每来源 IP 双维度每分钟限流,超限 429 并照常入审计
- 每次调用入审计表(Token、工具、成败、原因、IP、时间),后台分页可查,每日计划任务自动清理
- dev 组写文件前强制语法检查(有 exec 走 php -l,否则内置 tokenizer 兜底)、原子替换、覆盖/删除前自动备份;禁止通过 MCP 修改 mcp 插件自身,保护管理通道
- 设置修改仅限白名单键;文件路径白名单 + realpath 防穿越
- 端点最外层异常兜底,避免插件被核心熔断停用
【后台管理】
插件 → MCP 接入:启用开关、双维度限流、记录保留天数、Token 默认有效期、Token 生成/停用/续期/撤销、近 7 天调用统计、最近调用审计分页、顶部概览条(端点状态/Token 数/24 小时调用/端点地址复制)。【安装与接入】
- 后台「插件」在线安装或上传启用本插件
- 插件 → MCP 接入 → 生成 Token(按需勾权限组;dev 等同站点代码权限,请只发给可信的编辑器)
- 编辑器注册 streamable-http 类型 MCP 服务:URL 填后台显示的端点地址,headers 加 Authorization: Bearer <Token>
- 重启编辑器,工具按 Token 权限组自动加载,未授权的工具不会出现
【环境】
bbs1org v10.6+,PHP 8.1+;SQLite / MySQL / PostgreSQL 均可;纯原生实现,无 Composer、无构建依赖。【版本】
1.3.4 当前:作者署名与分享信息完善
1.3.3 旧版 Token 不再显示误导性复制按钮,改为「旧版·明文未存」标识
1.3.2 密钥 AES-256-GCM 加密存储,后台可随时复制完整密钥
1.3.1 后台界面重构:概览条、Token 卡片、审计分页、复制按钮、触控与窄屏适配
1.3.0 IP 限流、文件删除/备份/恢复工具(工具 28→31)、JSON-RPC 规范修正(id:null、批量拒绝、GET 405)、禁改自身
1.2.x 端点与 28 工具上线、限流/有效期/每日清理、编辑器真机接入、tokenizer 语法守卫修复  质量报告13小时前
插件质量报告
插件:
mcpHook 功能范围 循环 使用频率 文件读写 修改系统表 读写系统表 读写自己的表 request.csrf_exempt 请求 CSRF 豁免检查 否 2 - - - - site.closed_allow 站点关闭访问豁免检查 否 2 - - - - 颜色说明:黄色表示有数据读写,红色表示 Hook 在系统循环中执行,浅蓝色表示有文件写入。“列表跳过”表示回调在列表路径会提前返回,“回调内”表示操作位于回调自身或其帮助函数的循环体内。“文件批处理”表示逐个处理用户一次提交的文件,属于必要操作,不标记修正。只有操作实际处于需要优化的循环路径时,才会标记“修正❗️”。
数据字典
plugin_mcp_tokens字段 类型 可空 默认值 约束 id id 否 - 主键、自增 name string 否 '' - secret_hash key 否 - 唯一 secret_mask string 否 '' - scopes string 否 'read' - enabled INTEGER 否 1 - created_at uint 否 0 - last_used_at uint 否 0 - plugin_mcp_calls字段 类型 可空 默认值 约束 id id 否 - 主键、自增 token_id uint 否 0 - tool string 否 '' - ok INTEGER 否 1 - message text 否 - - ip string 否 '' - created_at uint 否 0 -  bbs1org12小时前
之前有一个
- mpao12小时前
我喜欢重复造轮子😂
- mpao12小时前
- mpao12小时前
额为啥没了,,,我点击授权码生成,36500天,10000条,然后插件就没了
- bbs1org12小时前
你是要攻击数据库啊。我得限制下
- bbs1org12小时前
1万瞬间入库
- bbs1org12小时前
不是,应该是数据超额度了,我修正一下,你先别操作
- bbs1org9小时前
可以了。36500天导致字段溢出了。重新点击授权码生成即可。
- mpao8小时前
评价下我的插件如何
 dcve12小时前
轮子造的重复了,AI助手小布也有这个,并且集成了bbs1那个mcp插件。